
この記事のポイント
- 当社はすでに生成AI利用ガイドラインを策定済みです。しかし、定めるだけでは、そこから逸脱したアプリ(=野良AI化)の存在を検知できません。
- 非エンジニア製VBA・Rubyツールが運用必須化した過去の事例と同じ構造が、AI製アプリでも再現されつつあります。
- 野良AIの「利用」段階は、ガイドラインの有無にかかわらず統計上すでに前提になりつつある実態であり、ガイドラインの実効性は運用(監視・検知)次第です。
- 届出件数の増加による情シス・管理部の負荷増を見越し、利用チームの自己判定→高リスクのみレビューの2段階運用を提案しています。
- 調査結果と、desknet’s NEOによる業務アプリ届出運用(ガイドライン逸脱を検知・可視化する仕組み)の提案骨子を紹介しています。
- 現時点では筆者個人による提案段階の考えです。(正式な社内制度ではありません)
要点サマリ
RPAの世界では、非エンジニアが作ったロボットが管理者不明・無断改修のまま放置される「野良ロボット」が、長年ガバナンス上の課題として語られてきました。
当社が向き合っているのは、同じ構図が生成AIによる業務アプリ作成でも再現されつつあるという問題です。
当社ではすでに生成AI利用ガイドラインを定めていますが、AI利用は複数の独立した調査で「大多数の組織で発生している」規模になっており、ガイドラインを定めるだけでは逸脱を防げません。
本記事では、desknet’s NEOを使った業務アプリの届出運用を紹介します。
用語解説
- 野良AI:情報システム部門の許可・把握なしに、従業員がAIを使ったり、AIで業務アプリを作ったりして、それが管理下に置かれないまま放置される状態を指す。RPA分野の「野良ロボット」と同じ構図で、海外では”shadow AI”とも呼ばれる。
- 生成AI利用ガイドライン:当社が定める、生成AIの業務利用における許可・禁止事項や運用ルールを規定した社内規程。何をしてよいか・してはいけないかを定めるものであり、それ自体は逸脱を検知する仕組みではない。
- desknet’s NEO:当社が社内ワークフロー・グループウェアとして利用している製品(ネオジャパン社製)。稟議や申請フォームの運用基盤として使用。
- ISMS:情報セキュリティマネジメントシステム。組織的な情報管理の枠組みと、その認証制度を指す。
- IPA:独立行政法人 情報処理推進機構。「情報セキュリティ10大脅威」等の脅威動向レポートを毎年公表している。
- DBIR:Verizon社が毎年公表するData Breach Investigations Report(データ漏洩調査報告書)の略称。世界の実際の侵害事例を集計・分析している。
業務アプリの属人化の課題
当社では以前、非エンジニアの社員が便利さから作ったVBA・Rubyのツールが、いつの間にか運用に欠かせない存在になり、「その人でなければ触れない」状態になってしまう問題が起きていました。
- ツールの中身も改修の経緯も、作った本人以外には分からない
- 「動けば十分」で運用が回り、ドキュメント化や引き継ぎの優先度が上がらない
- 異動・退職のタイミングで初めて、誰も手を出せない状態が表面化する
RPAの世界でも同じ構造は「野良ロボット」として指摘されてきました。管理者不明・台帳未登録のまま現場に残るロボットが、セキュリティと業務継続の両面でリスクになるという指摘です。
出典:RPAの野良ロボットとは?懸念される影響や発生を防ぐツール運用を徹底解説 / 株式会社 MICHIRU
生成AIによる業務アプリ作成でも、同じ構図が「野良AI」として語られ始めています。非エンジニアが作るツールがVBA・RubyからAIツールへと変わっただけで、根の問題は繰り返されています。
出典:野良AI時代の組織基盤 安心して自由に使える環境をつくろう
使う本人には便利でも、組織側から見ると「誰が」「何のために」「どこまでの情報を渡して」作ったかが記録に残らず、更新も反映もされない状態が積み上がっていきます。当社が向き合っているのは、まさにこの層の課題です。
AI利用はすでに前提になっている
「野良AI」が生まれる土台には、AI利用そのものの広がりがあります。ここからは、その実態を裏付ける統計を紹介します。
IPAの「情報セキュリティ10大脅威2026」組織編では、「AIの利用をめぐるサイバーリスク」が初めてランクインし、いきなり3位に入りました。
出典:情報セキュリティ10大脅威 2026 | 情報セキュリティ | IPA 独立行政法人 情報処理推進機構
Verizonの2026年版DBIRでも、野良AIは検知された非悪意のインサイダー行動の中で3番目に多い項目として登場し、前年比で約4倍に増加しました。22,000件超の確認済み侵害事例に基づく傾向です。
出典:Shadow AI Crisis: Why 45% of Workers Now Use It
さらに同レポートによれば、業務端末で個人アカウントのAIサービスを使っている利用者は67%、認可の有無を問わずAIを常用している従業員は45%に上ります。隠れて使う少数派ではなく、多数派の行動と捉えるべき規模です。
出典:4 lessons from the 2026 Verizon DBIR | Nudge Security
見えないことのコスト
ここまでは、AI利用そのものの可視性の話です。
利用の広がりそのものより、それを組織側がどこまで把握できているかが問題だと考えます。
Saviyntが大手企業のCISO235名を対象に実施した2026年のCISO AI Risk Reportでは、75%が本番環境で無許可のAIツールをすでに発見しており、残り16%は「把握できていない」と回答しています。
出典:CISO AI Risk Report 2026: Is Your Identity Program Ready?
この可視性の差はコストにも表れています。IBMのCost of a Data Breach Report 2026によれば、野良AI関連のインシデントは侵害を受けた組織の43%で確認され、前年の20%から倍増しました。
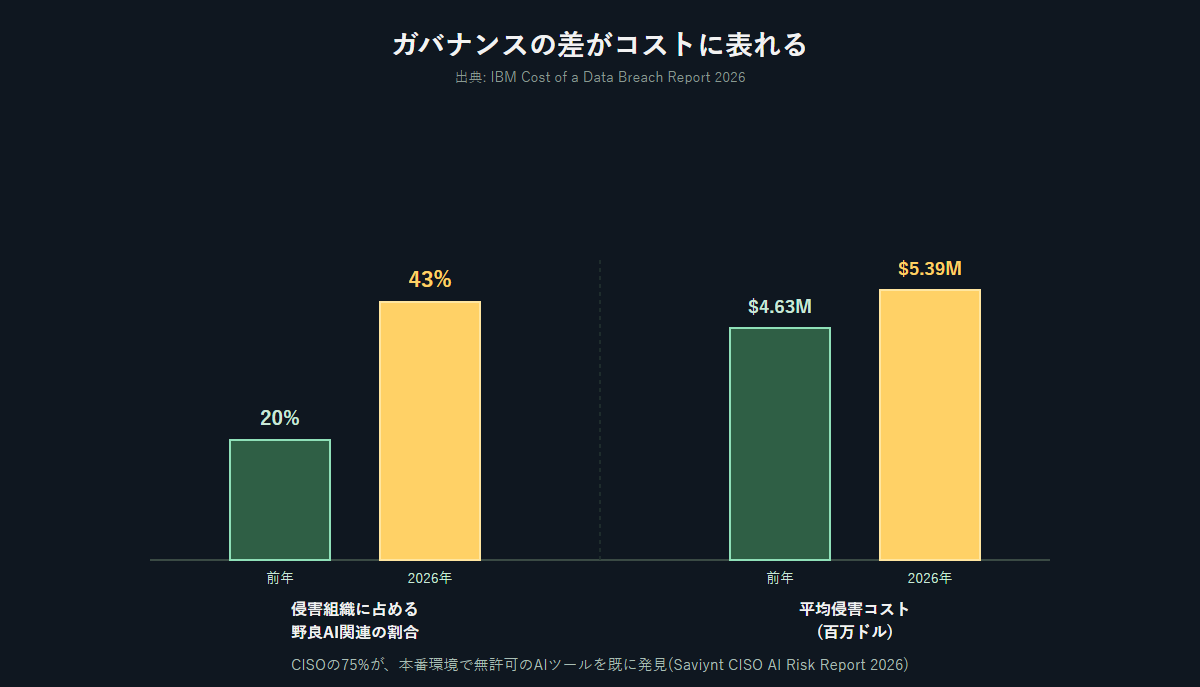
出典:As data breaches grow costlier, ungoverned AI creates new risks | Cybersecurity Dive
ここまでの数字は、野良AIの「利用」段階に関するものです。無許可のAI利用は、ブラウザ拡張機能の導入や簡易なアプリ作成へと地続きに広がっており、その延長線上に業務アプリという「成果物」の段階が生まれます。成果物は具体的な形を持つ分、台帳化・届出という監視の仕組みが必要です。
次のセクションでは、その届出運用の骨子を紹介します。
業務アプリの届出運用
以下は、現時点では筆者個人による提案段階の考えであり、正式な社内制度として決定されたものではありません。
生成AI利用ガイドラインだけでは、そこから逸脱したアプリが存在しないかを継続的に監視できません。そこで、新しい管理システムを作らず、既存のdesknet’s NEOの申請フォームに業務アプリの届出項目を載せる運用を提案しました。
届出のハードルを上げすぎると形骸化するため、項目は次の5カテゴリに絞っています。
| カテゴリ | 主な確認内容 |
|---|---|
| 基本情報 | ツール名、開発者・管理者(異動時の引き継ぎ先を含む)、稼働環境 |
| 利用目的・対象 | 利用目的、利用対象者・部署、利用頻度 |
| 概要・仕様 | 機能概要、入出力データ、外部連携・外部AI APIの有無 |
| リスク・影響範囲 | 個人情報・機密情報を扱うか、停止時の業務影響 |
| 引き継ぎ関連 | 保管場所(サーバーパス等)、触ってはいけない点、必要な権限 |
届出のタイミング
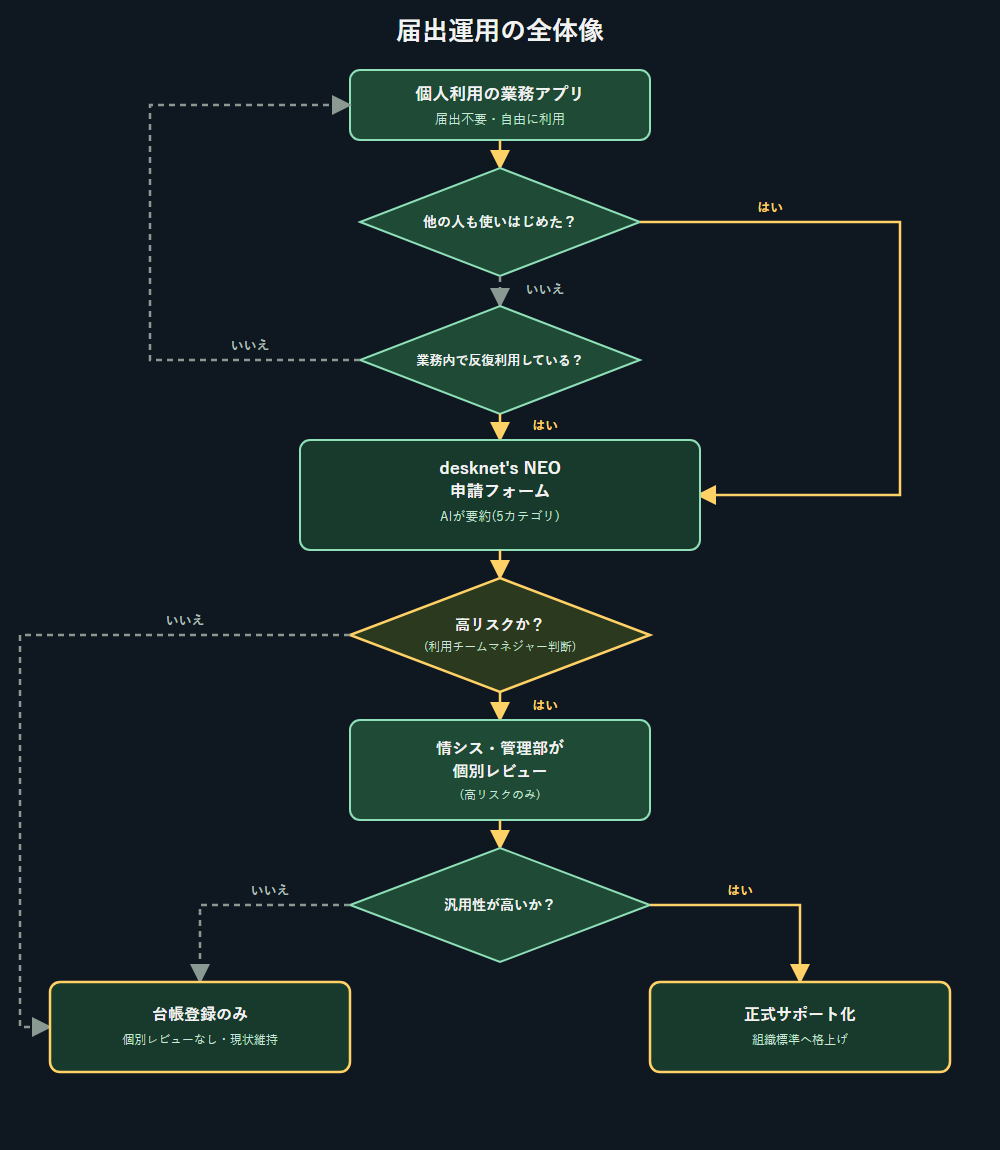
作った本人しか触らない一度きりのツールまで届出を求めると、ハードルが上がって形骸化します。そこで届出の対象は、次のいずれかに該当した時点に絞っています。
- 本人以外の他者も使い始めた
- 本人が業務の中で反復的に使っている(単発利用で終わっていない)
どちらにも該当しなければ、個人利用のまま届出不要とし、状況が変わった時点であらためて判定します。
「反復的に使っている」を基準に含めているのは、VBA・Rubyのツールもこのパターンで属人化していたためです。他者に共有していなくても、本人が依存する状態になれば、異動・退職時に引き継げなくなるリスクは同じです。
レビュー負荷への配慮
届出件数が増えるほど、情シス・管理部による個別レビューがボトルネックになりかねません。AIで業務アプリを作るハードルが下がっている以上、件数は今後も増える前提で設計する必要があります。
そこで、すべての届出を一律レビューするのではなく、次の2段階に分ける案を提案しました。
- 利用チームが、5カテゴリの届出内容をもとに簡易チェックリストでリスクを自己判定する
個人情報・機密情報を扱う、外部API連携がある、停止時に業務が止まるなど影響度が大きい、のいずれかに該当すれば高リスク、いずれにも該当しなければ低リスクと判定する - 「高リスク」と判定された届出のみ、情シス・管理部が個別レビューする
「低リスク」判定は届出のみで完了とし、台帳への記録・可視化を優先する
情シス・管理部の工数を高リスク案件に集中させ、届出のハードルを上げずにレビュー体制を持続可能な状態に保つ狙いです。
高リスクと判定されたアプリはレビューの中で汎用性もあわせて確認し、他部署でも使える汎用性が高いものは正式サポート化(組織標準への格上げ)を検討、低ければ台帳登録のみで現状維持とします。低リスク判定はこの汎用性確認自体を行わず、工数をあくまで高リスク案件に絞ります。
線引きと運用の流れは下図の通りです。
項目を毎回手入力させるとハードルが上がるため、届出内容そのものはAIに生成させる想定です。申請者はツールの説明文やソースコードを渡すだけでよく、AIが5カテゴリの形式に要約します。不明な項目は「要確認」と書かせ、憶測で埋めさせない設計です。
もう一つ狙いがあります。バイブコーディングで作られたツールは、作成者自身が内部のアーキテクチャを把握しきれていないことがあり、記憶に頼って手入力させると情報が申請から漏れかねません。コードを直接AIに読ませて要約させれば、作成者の理解度に依存せず情報を拾い上げられます。
あなたは社内の業務アプリ届出の記入担当です。
以下の情報(申請者の説明文、および/またはソースコード)をもとに、
下記の項目形式で簡潔に要約してください。
不明な項目は「要確認」と記載し、憶測で埋めないでください。

【出力項目】
- ツール名
- 開発者・管理者(異動時の引き継ぎ先を含む)
- 稼働環境
- 利用目的
- 利用対象者・部署
- 利用頻度
- 機能概要(2〜3文)
- 入出力データ
- 外部連携・外部AI APIの有無と内容
- 個人情報・機密情報を扱うか
- 停止した場合の業務影響
- 保管場所(ファイルサーバーのパス、Git/SharePoint等)
- 触ってはいけない/注意すべき点
- 実行に必要な権限

【入力欄】
以下のいずれかをそのまま貼り付けてください。
- ツールの説明文(簡単な言葉でよい)
- ソースコードの中身、またはコードファイル
このプロンプトを申請フォームの案内文に添え、「申請前にAIで整形してから貼り付けてください」という運用を想定しています。届出項目には「外部連携・外部AI APIの有無」を含めているため、業務アプリに組み込まれた外部AI利用もある程度可視化できます。
検閲のための仕組みではなく、組織として拾い上げるための仕組みを作ることで「誰かの頭の中にしかない業務知識」を会社の資産として継続的に共有・活用ができると考えています。
FAQ
Q1:生成AI利用ガイドラインを定めているなら、それだけで十分ではありませんか。
A:十分ではないと考えています。
ガイドラインは「何をしてよいか」を定める文書であり、逸脱を検知する仕組みではありません。
定めるだけで終えると、逸脱は見えないまま蓄積し、Saviynt・IBMの調査が示すコストに直結します。届出運用は、その逸脱を検知・可視化する仕組みとして位置づけています。
Q2:届出件数が増えると情シス・管理部のレビューが回らなくなりませんか。
A:すべての届出を一律レビューする設計だと、早い段階でボトルネックになると考えます。
そこで、利用チーム側でまずリスクの自己判定を行い、高リスクと判定された届出だけを情シス・管理部が個別レビューする2段階の運用を提案しました。低リスク判定は届出のみで完了とし、台帳への記録・可視化を優先する想定です。
まとめ
当社が向き合っているのは、「野良ロボット」がRPAの世界で長年指摘されてきたのと同じ構図が、生成AIによる業務アプリ作成でも再現されつつあるという問題です。VBA・Rubyのツールの属人化問題の延長線上にあると捉え、届出という形で存在を拾い上げる仕組みを既存の業務フローに載せることを提案しました。
その土台には、AI利用そのものがすでに前提化しているという実態があります。IPA・Verizon・Saviynt・IBMいずれの調査でも「多数派の行動」として現れており、「AIを使う」段階はもはや例外扱いできる規模ではなくなっています。
野良AIは「利用」と「成果物」の段階が地続きに広がる問題であり、生成AI利用ガイドラインを定めるだけでは逸脱を防げません。だからこそ、逸脱を検知・可視化する仕組み(届出運用)をガイドラインとあわせて運用する必要があると考えています。
大切なのは、ガイドラインを定めて終わりにすることではなく、逸脱がないかを継続的に監視し、状況を把握できる状態を保つことです。AIの使われ方は変わり続けるため、届出項目やルールも作って終わりにせず、実態に合わせて継続的に見直していく必要があります。
お問い合わせ
本記事に関するお問い合わせは、下記よりご連絡ください。
関連ページ
社内SFAデータで検索AIを作ってみた|なぜRAGを採用しなかったのか – アサミ情報システム株式会社|GIS/3D/CityGML
生成AIで社内向け画像加工ツールを短時間開発|ホームページ掲載写真の圧縮・顔ぼかしを効率化した事例 – アサミ情報システム株式会社|GIS/3D/CityGML